من الشاشات إلى الحرائق: الهجوم السيبراني الذي هزّ قطاع الغذاء في فرنسا
هل يهدّد اختراق أنظمة التبريد الأمن الغذائي الأوروبي؟
فرنسا في مواجهة هجوم إلكتروني خطير: مئات المتاجر وخسائر غذائية بالملايين
برّادات تتحوّل إلى خطر: كيف ضرب القراصنة السوبرماركت الفرنسية؟
هجوم إلكتروني يضرب مئات المتاجر الفرنسية، ويحوّل أنظمة التبريد المتصلة بالإنترنت إلى مصدر خطر على الأغذية والممتلكات، وسط مخاوف من امتداد التهديد إلى دول أوروبية أخرى.
باريس، ۱٣ تشرين الأول ٢٠٢٦، ماذا يحدث عندما تتحوّل البرّادات التي تحمي الطعام إلى سلاح ضدّ أصحابها؟
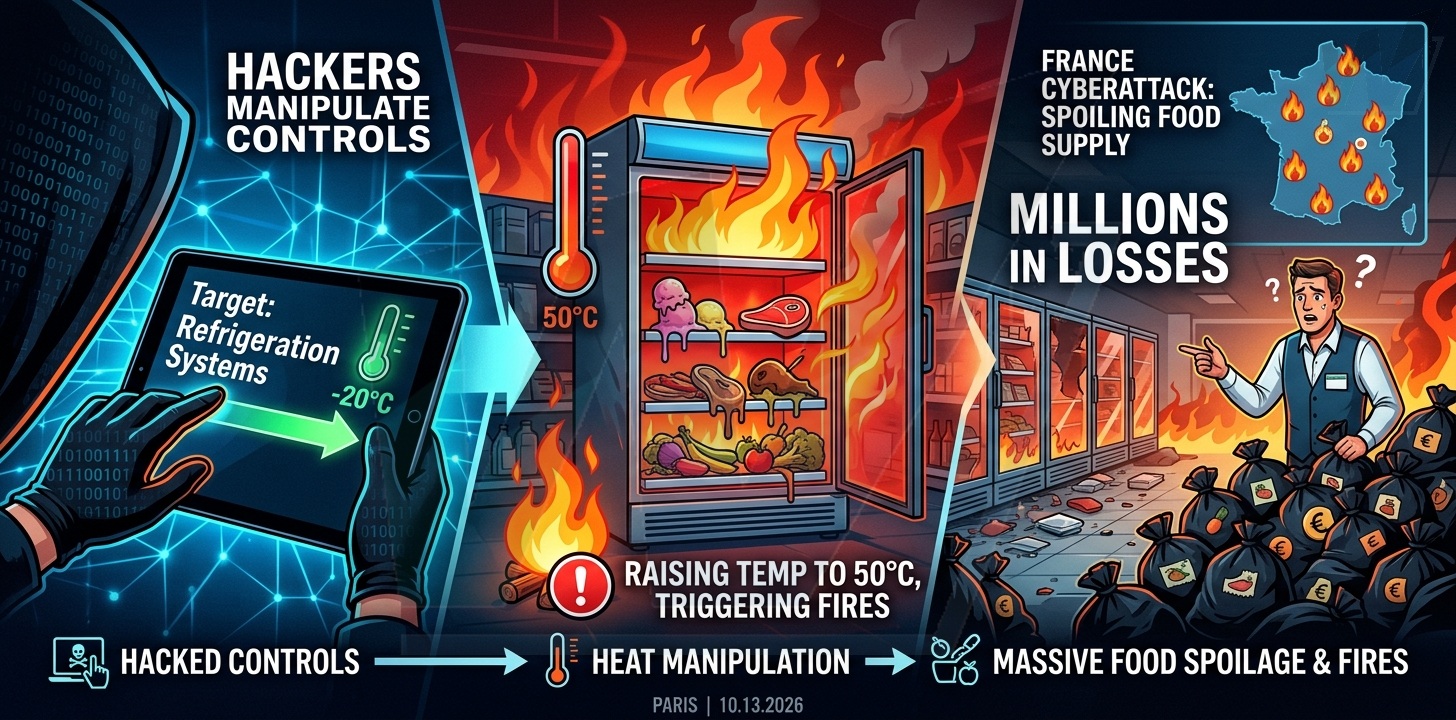
في هجوم سيبراني واسع النطاق هزّ قطاع التجزئة الفرنسي، تمكّن قراصنة، وفق تقارير إعلامية، من التلاعب بأنظمة التبريد في متاجر سوبرماركت، ما أدّى إلى ارتفاع درجات الحرارة في وحدات متضرّرة إلى ٥٠˚ درجة مئوية، واندلاع حرائق في بعض المواقع، وإتلاف كميات كبيرة من الأغذية الطازجة والمجمّدة.
وقع الهجوم ليل ۱۱–۱٢ تشرين الأول، وطال متاجر تابعة لسلاسل كبرى في فرنسا، فيما فُتح تحقيق جنائي في باريس، وكُلّفت الوكالة الوطنية الفرنسية لأمن نظم المعلومات (ANSSI) بتقييم الحادثة والمخاطر المحتملة على منشآت أخرى.
وتشير تقديرات إعلامية إلى أنّ الخسائر قد تصل إلى عشرات ملايين اليوروهات، لكن الحصيلة النهائية لم تتّضح بعد.
كيف تحوّلت البرّادات إلى نقطة ضعف قاتلة؟
بدلاً من استهداف أجهزة الدفع أو سرقة بيانات الزبائن، ركّز المهاجمون، بحسب التقارير، على أنظمة التحكّم المسؤولة عن تشغيل تجهيزات التبريد التجاري.
وتتمحور إحدى الفرضيات حول التلاعب بوظائف إزالة الجليد، ما قد يؤدي إلى تعطيل عملية التبريد وارتفاع درجات الحرارة بصورة خطيرة.
وفي بعض متاجر Intermarché، أفادت التقارير بأنّ الحرارة ارتفعت إلى نحو ٥٠˚ درجة مئوية خلال ست ساعات تقريباً، الأمر الذي أجبر الموظفين على التخلّص من منتجات طازجة ومجمّدة تفادياً للمخاطر الصحية.
ولم تقتصر الأضرار على تلف البضائع؛ إذ شملت، وفق المعلومات المتداولة، حرائق وأعطالاً استدعت تدخّلاً تقنياً عاجلاً لإعادة الأنظمة إلى العمل.
تكشف الحادثة عن تطوّر مقلق في طبيعة الهجمات السيبرانية: لم تعد النتائج محصورة في شاشة معطّلة أو بيانات مسروقة، بل بات الاختراق الرقمي قادراً على إحداث أضرار مادية تمسّ سلامة الغذاء واستمرارية الأعمال.
ما سلاسل السوبرماركت التي استهدفها الهجوم؟
شملت التقارير عدداً من أبرز شركات التجزئة الفرنسية، مع تفاوت في الأرقام المنشورة بحسب نطاق التأثر وطريقة احتساب المتاجر المتضرّرة.
- Intermarché وNetto : أفادت مجموعة Les Mousquetaires بتضرّر نحو ۱٥٠ متجراً من Intermarché، فيما رفعت تقارير أخرى العدد الإجمالي للمتاجر المستهدفة ضمن السلسلتين إلى نحو ٣٠٠.
- Coopérative U : أكّدت الشركة استهداف أنظمة التبريد لديها، وسط تقارير عن تضرّر قرابة ۱٠٠ متجر أو أكثر.
- Carrefour : أفادت تقارير بتأثّر نحو ٨٠ متجراً.
- Monoprix : أعلنت الشركة أنّ نحو ٥٪ من متاجرها الفرنسية تأثّرت.
- E.Leclerc : ورد اسم السلسلة أيضاً ضمن التقارير عن الاستهداف، من دون حسم فوري لحجم الأضرار.
ولا ينبغي جمع هذه الأرقام باعتبارها حصيلة وطنية نهائية، إذ تختلف المعطيات المنشورة، فيما لا يزال التحقيق جارياً.
هل تكمن الثغرة في أنظمة التبريد الدنماركية؟
يتحقّق المحقّقون من احتمال ارتباط الحادثة ببرمجيات إدارة التبريد التي تطوّرها شركة Danfoss الدنماركية للهندسة والتكنولوجيا.
وأفادت الشركة بأنّها على علم بحوادث طالت أنظمة إدارة التبريد في فرنسا، مشيرةً إلى أنّ الوحدات المعنية كانت تعمل ببرامج ثابتة قديمة (Firmware) . كما دعت العملاء إلى تحديث الأنظمة المدعومة والانتقال من التجهيزات القديمة التي لم تعد تلائم متطلبات الأمان الحديثة.
وكان باحثون في الأمن السيبراني قد وثّقوا سابقاً ثغرات في بعض وحدات التحكّم التابعة للشركة.
لكن وجود ثغرات معروفة لا يثبت، بحدّ ذاته، أنّها السبب المباشر للهجوم الحالي. فما زال على المحقّقين تحديد نقطة الدخول، وكيفية الحصول على صلاحيات التحكّم، وما إذا كانت الثغرة نفسها قد استُخدمت في جميع المتاجر المستهدفة.
وتعيد هذه القضية طرح سؤال جوهري: هل تحظى الأنظمة الصناعية المتصلة بالشبكات بالحماية نفسها التي تُمنح لأنظمة الدفع وبيانات العملاء؟
هل يتجاوز الهجوم حدود فرنسا؟
تتزايد المخاوف من احتمال امتداد الخطر إلى أسواق أوروبية أخرى.
وبحسب تقارير إعلامية نقلت عن محلّل استخبارات التهديدات السيبرانية في شركة Sekoia، فيليكس إيمي، قد تكون دول مثل إسبانيا والبرتغال وبولندا وألمانيا وبلجيكا معنية أيضاً بالتداعيات المحتملة.
وفي سياق منفصل، أعلنت مجموعة Ahold Delhaize الهولندية عن مشكلة في الأمن السيبراني، واتخذت إجراءات احترازية شملت تعطيل بعض الأنظمة.
لكن لم يُثبت حتى الآن وجود رابط مباشر بين الحادثة الهولندية والهجوم على السوبرماركت الفرنسية. فالتزامن أو التشابه التقني لا يكفيان وحدهما لإثبات أنّ الجهتين تعرّضتا لعملية واحدة منسّقة.
وتتمثّل الأولوية الآن في فحص أنظمة التبريد المكشوفة، والتحقّق من سلامتها، والتأكّد من إمكان إعادتها إلى الخدمة بأمان.
الأمن الغذائي الأوروبي أمام اختبار جديد
لا تتوقّف خطورة الهجوم عند أبواب السوبرماركت؛ فالأمن الغذائي الحديث يعتمد على سلسلة تبريد متواصلة تبدأ من التخزين والنقل، مروراً بمراكز التوزيع، وصولاً إلى رفوف المتاجر.
وأي خلل في إحدى حلقاتها قد يؤدي إلى إتلاف المنتجات، وتعطيل الإمدادات، وارتفاع التكاليف، فضلاً عن المخاطر الصحية الناجمة عن سوء حفظ الأغذية.
والأخطر أنّ المهاجمين لا يحتاجون بالضرورة إلى سرقة بيانات أو تشفير ملفات كي يُحدثوا أضراراً واسعة. يكفي، في بعض الحالات، الوصول إلى نظام صناعي حسّاس والتلاعب بإعداداته لإحداث خسائر مادية مباشرة.
ولذلك، يتطلّب التصدي لهذا النوع من الهجمات تحديث البرمجيات الثابتة، وتشديد ضوابط الوصول عن بُعد، وفصل شبكات التشغيل الصناعي عن شبكات تكنولوجيا المعلومات، ومراقبة أي تغيّر غير طبيعي في درجات الحرارة، ووضع خطط للتحوّل إلى التشغيل اليدوي الآمن عند الضرورة.
من يقف وراء الهجوم؟
حتى ۱٣ تشرين الأول، لم تُعلن السلطات هوية المهاجمين أو الدافع المؤكّد وراء العملية.
ويشمل التحقيق الذي فتحته النيابة العامة في باريس الأضرار المبلّغ عنها، بما فيها خسائر الأغذية والحرائق، فيما تعمل الوكالة الوطنية الفرنسية لأمن نظم المعلومات على تقييم الحادثة ومخاطرها المحتملة.
ولا تتوافر حتى الآن أدلّة مؤكّدة تسمح بإسناد الهجوم إلى دولة بعينها أو مجموعة إجرامية محدّدة أو جهة سياسية. كذلك، لم يُحسم ما إذا كان الهدف ابتزاز الشركات مالياً، أو إحداث أضرار متعمّدة، أو استغلال نقاط ضعف في الأنظمة الصناعية المتصلة.
وتبقى النتائج رهناً بالأدلة الرقمية والتحليلات التقنية التي سيكشف عنها التحقيق.
عندما يصبح الأمن السيبراني جزءاً من الأمن الغذائي
وجّه الهجوم على السوبرماركت الفرنسية إنذاراً واضحاً إلى قطاع التجزئة في أوروبا والعالم: الأنظمة التي تحمي الغذاء قد تتحوّل، إذا اختُرقت، إلى مصدر للخطر نفسه.
فأمر رقمي واحد قد يتجاوز تعطيل جهاز أو إرباك معاملة تجارية، ليؤدي إلى إتلاف البضائع، وإشعال الحرائق، وتهديد السلامة، وفرض خسائر تمتد عبر سلسلة الإمداد.
أمام فرنسا مهمّة تحديد حجم الأضرار وكشف طريقة الاختراق ومحاسبة المسؤولين. أمّا بقية أوروبا، فعليها التعامل مع حماية أنظمة التبريد بوصفها جزءاً أساسياً من حماية البنية التحتية الحيوية والأمن الغذائي.